UDI · AUDIT TRAIL · CSV / CSA
Software UDI: registro de auditoría, integridad de datos y validación
¿Quién cambió los datos UDI, quién los aprobó y qué se envió realmente? Un proceso fiable debe ofrecer respuestas trazables. El registro de auditoría ayuda a demostrarlo, pero no hace que el software sea automáticamente conforme. El uso previsto, los procedimientos controlados y las comprobaciones adecuadas de la organización siguen siendo esenciales.
Rastrear cambios. Asignar aprobaciones. Recuperar evidencias.
¿Qué es un registro de auditoría de datos UDI?
Es un historial trazable de acciones relevantes del sistema y cambios de datos. Permite identificar usuarios, momentos, registros afectados y modificaciones. La evaluación práctica debe determinar qué eventos se registran, cómo se protegen y cómo pueden revisarse.
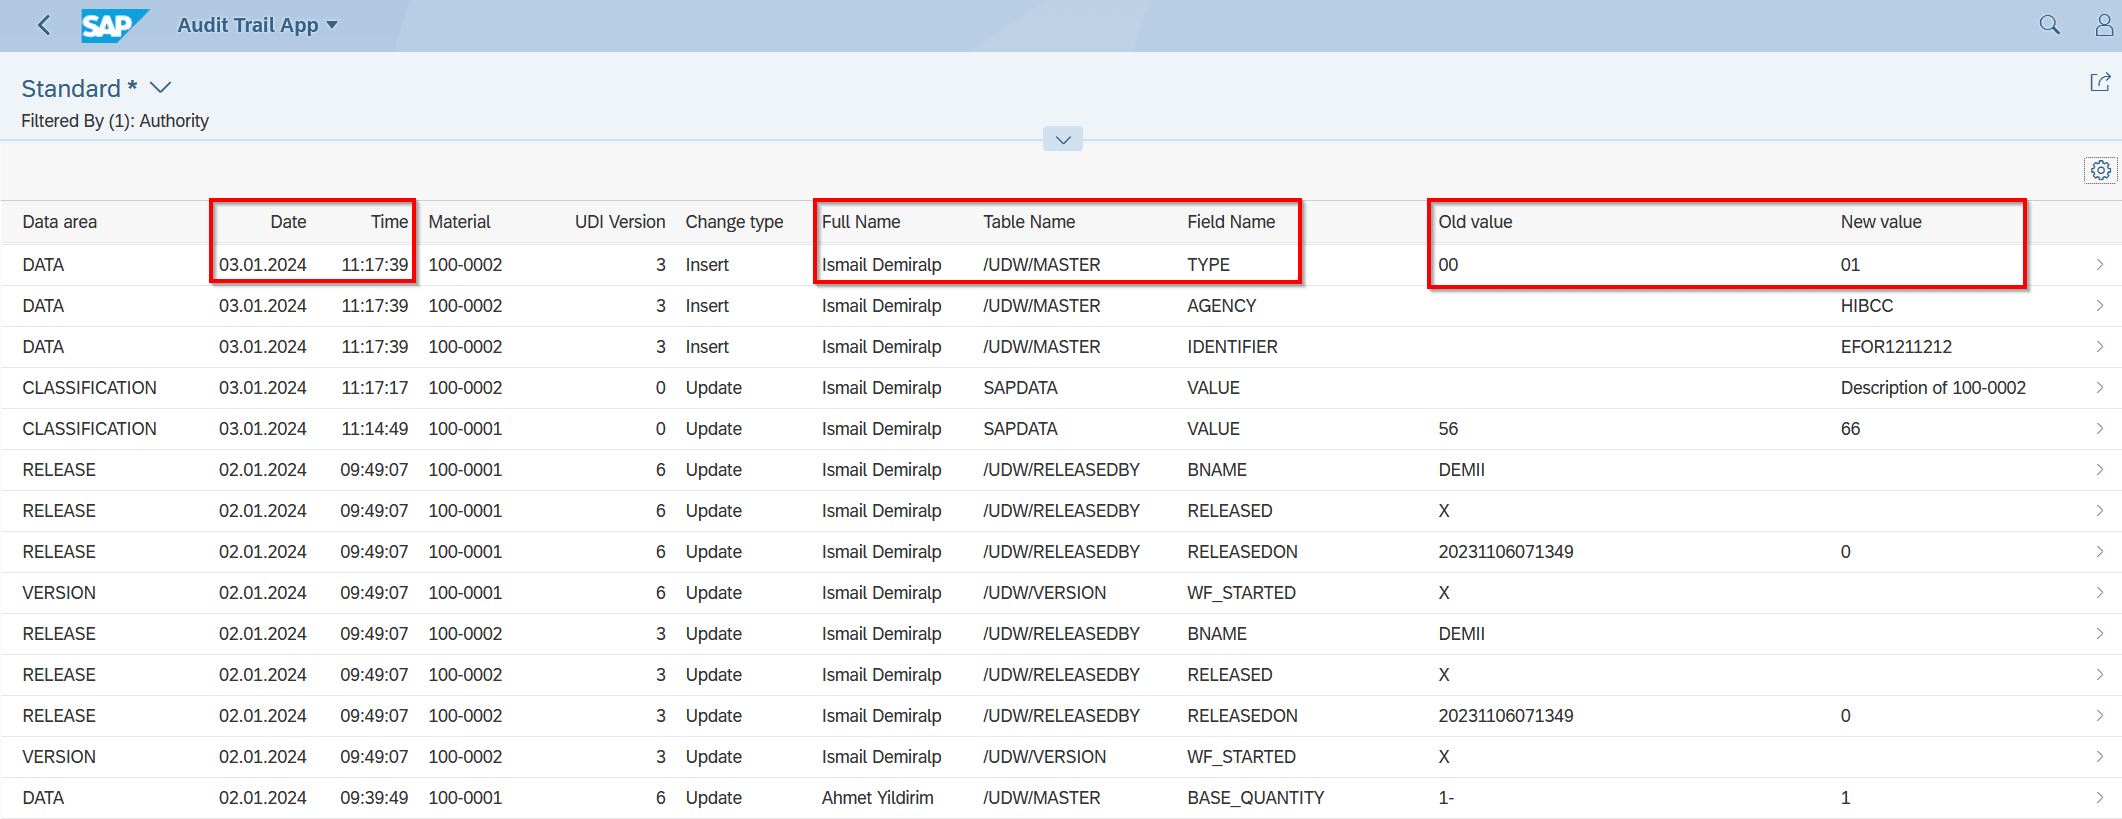
Vista existente de SAP Audit Trail App: muestra fecha, hora, usuario, tabla/campo y valores anterior y nuevo. Acredita esa vista, no todas las funciones de cada versión actual o módulo GSP.
| Pregunta de evaluación | Por qué importa |
|---|---|
| ¿Quién modificó? | Atribución individual, no cuentas compartidas indistinguibles. |
| ¿Qué cambió? | Registro, campo y valores anterior/nuevo, o alcance documentado. |
| ¿Cuándo y en qué contexto? | Momento, versión y relación con aprobación o envío. |
| ¿Está protegido el historial? | Revisar permisos, conservación y acceso. |
| ¿Se revisa realmente? | Definir revisión, gestión de desviaciones y recuperación. |
Cuatro evidencias distintas, no una sola marca verde
Validación de datos
¿Cumple el registro campos obligatorios, formatos y reglas aplicables?
Validación / assurance del sistema
¿Funciona el proceso configurado de forma fiable para su uso previsto?
Registro de auditoría
¿Qué cambios y acciones relevantes quedan documentados?
Evidencia de envío
¿Qué versión se envió y qué respuesta se recibió?
Planificar CSV y software assurance según el riesgo
La guía FDA Computer Software Assurance for Production and Quality Management System Software, febrero de 2026, describe un enfoque basado en riesgo para software de producción y gestión de calidad. Sustituye la versión de septiembre de 2025. Debe evaluarse su alcance; no exige documentación de pruebas idéntica para toda aplicación UDI.
FDA: Software Assurance, February 2026
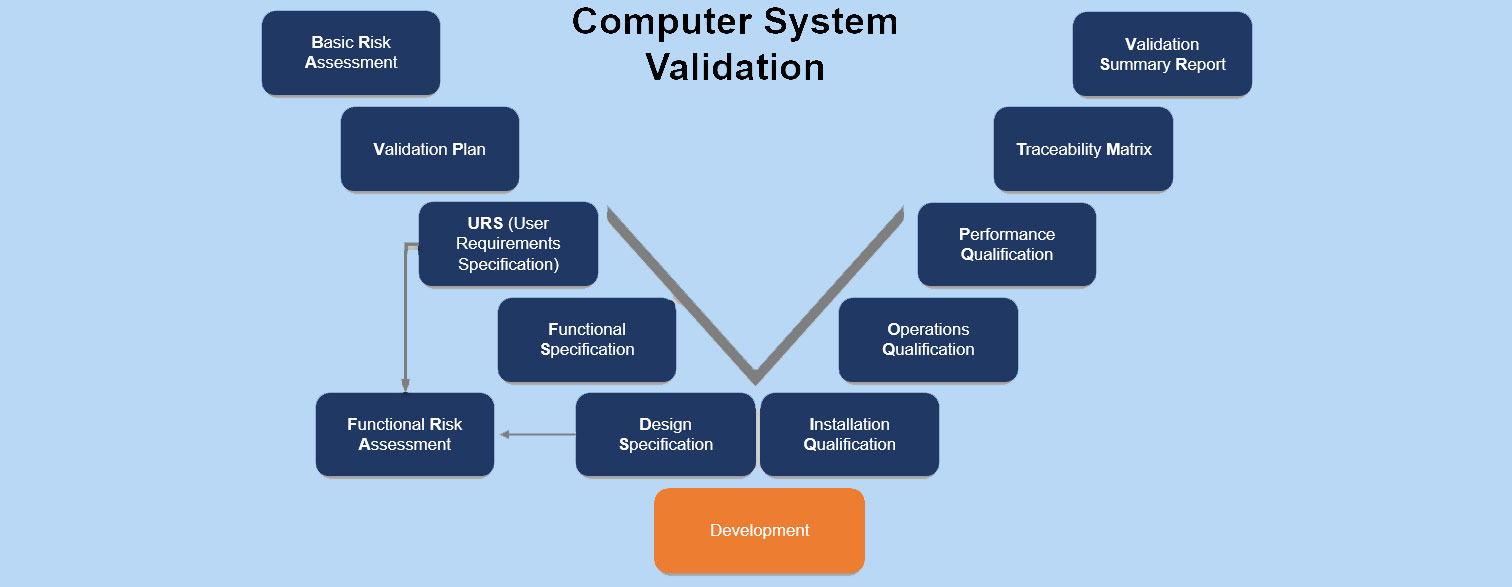
GAMP 5, segunda edición, orienta el ciclo de vida basado en riesgo; no es un certificado regulatorio del producto. El modelo V existente ilustra posibles documentos y relaciones de prueba. El alcance adecuado depende del uso, riesgo y cambios.
¿Cuándo es relevante 21 CFR Part 11?
Su aplicación depende de los registros electrónicos y de los requisitos FDA subyacentes. Para sistemas cerrados incluidos, § 11.10 contempla validación, controles de acceso y registros de auditoría protegidos con marcas temporales. Procesar datos UDI no basta para que Part 11 sea aplicable.
FDA: Part 11 scope and application · 21 CFR 11.10: controls for closed systems
Tampoco deben presentarse RGPD, HIPAA y SOX como obligaciones de auditoría idénticas para todo proyecto UDI. Base legal, tipos de datos y contexto organizativo requieren evaluación independiente.
Las funciones del software y los procedimientos se complementan
Europe IT / entregables acordados
Proporcionar funciones, procesos de datos y envío e información técnica del proyecto dentro del alcance acordado. No presuponer un paquete completo de validación no contratado.
Cliente / responsables del proceso
Definir uso previsto, requisitos, roles, aprobaciones, pruebas y revisión dentro de su gestión de calidad. En el proceso GSP/GUDI confirmado, el cliente corrige errores y realiza reenvíos.
Autoridad
Procesar los datos según sus reglas y emitir respuestas. Aceptar un envío no demuestra todos los controles internos del proceso.
GUDI y GSP en su contexto de evidencias
GUDI es la solución SAP para gestionar y enviar datos UDI. GSP ofrece un proceso en portal con importación Excel, validación y transferencia iniciada por el cliente. Deben comprobarse registros, historiales, exportaciones y documentos disponibles según módulo y alcance acordado.
Un buen inicio conecta fuente de datos, solución Europe IT, método técnico y modelo operativo con responsabilidades claras. Así se planifican evidencias sin confundir comprobación de datos, validación del sistema y aceptación de la autoridad.
Preguntas frecuentes
¿El registro de auditoría es una firma electrónica?
No. Registrar cambios y firmar electrónicamente son funciones distintas. Debe determinarse si se requieren firmas y qué requisitos corresponden al proceso.
¿Un registro UDI sin errores demuestra validación del sistema?
No. Comprobar datos no acredita por sí solo que roles, aprobaciones, interfaces, gestión de errores y operación estén probados para el uso previsto.
¿Una captura es evidencia completa de auditoría?
No. Puede documentar una vista. La evidencia completa exige contexto, registro o proceso correspondiente y documentación adecuada y recuperable.