UDI · AUDIT TRAIL · CSV / CSA
UDI yazılımı: denetim izi, veri bütünlüğü ve validasyon
UDI verisini kim değiştirdi, kim onayladı ve gerçekte ne gönderildi? Güvenilir bir UDI süreci bu sorulara izlenebilir yanıtlar verebilmelidir. Denetim izi bu kanıtı destekler; ancak yazılımı tek başına otomatik olarak uyumlu hâle getirmez. Amaçlanan kullanım, kontrollü prosedürler ve kuruma uygun kontroller önemlidir.
Değişiklikleri izleyin. Onayları ilişkilendirin. Kanıtlara erişin.
UDI verileri için denetim izi nedir?
Denetim izi, ilgili sistem işlemleri ve veri değişikliklerinin izlenebilir geçmişidir. Kullanıcı, zaman, etkilenen kayıt ve değişikliğin belirlenmesine yardımcı olur. Hangi olayların kaydedildiği, kayıtların nasıl korunduğu ve nasıl incelenebildiği değerlendirilmelidir.
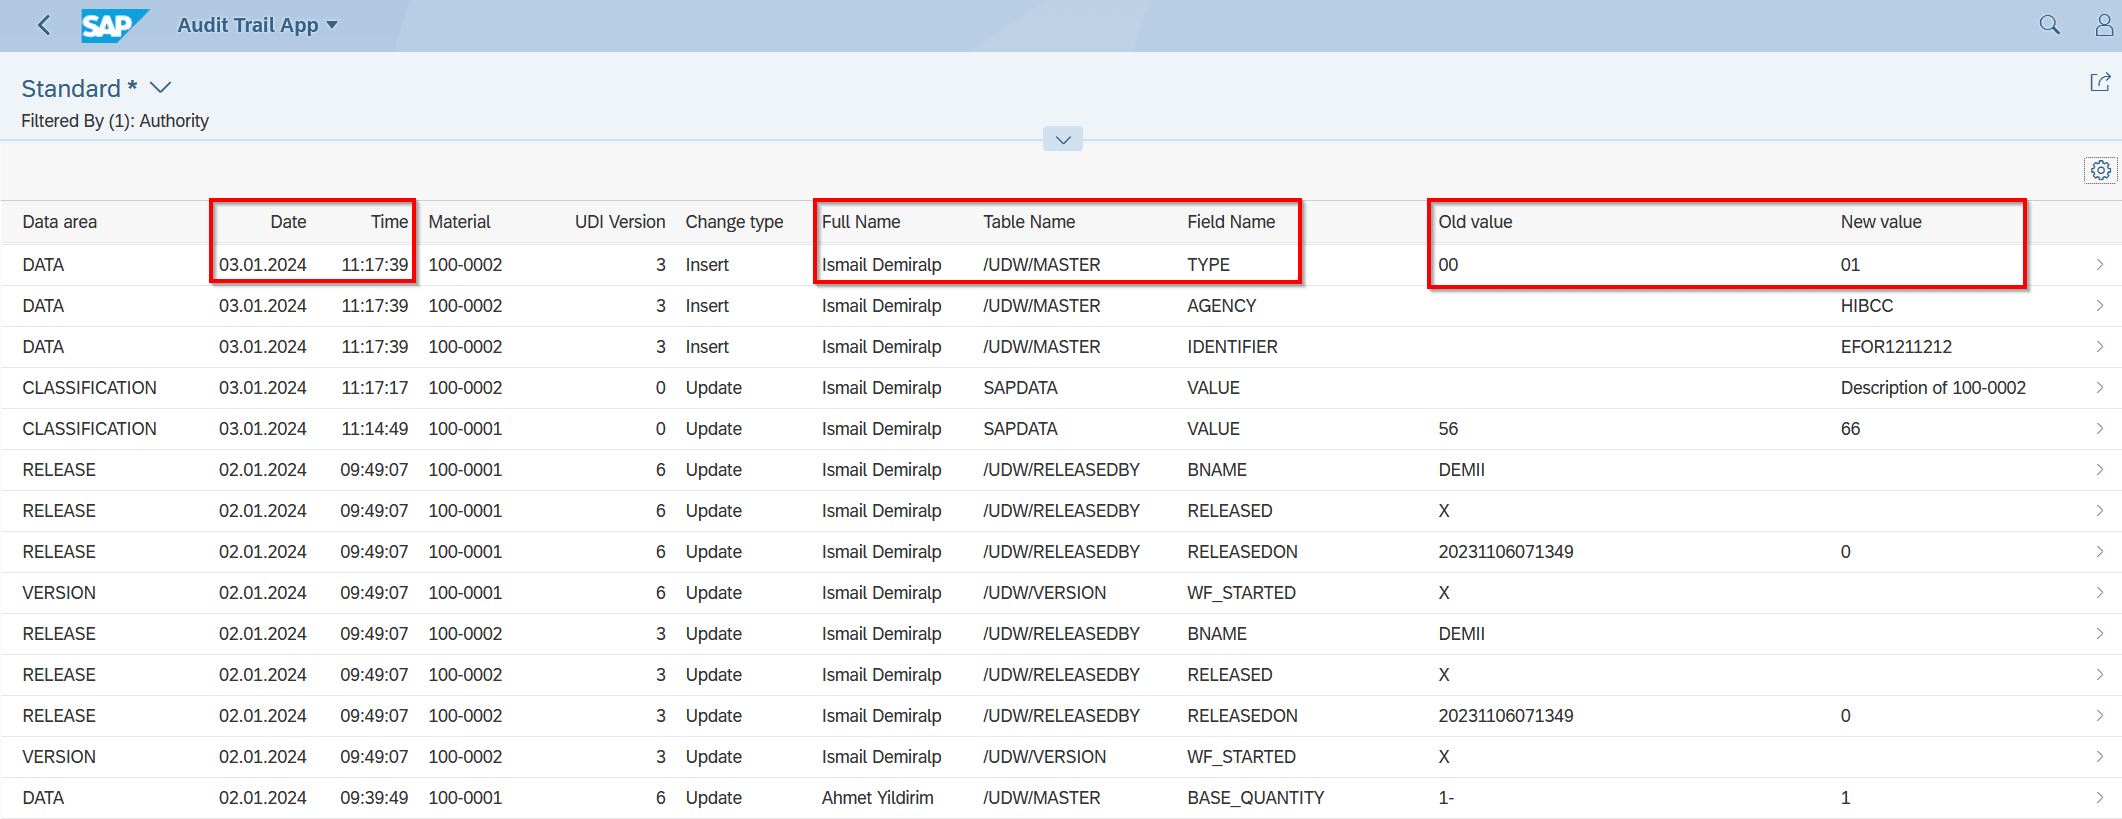
Mevcut SAP Audit Trail App görünümü; tarih, saat, kullanıcı, tablo/alan ve eski/yeni değerleri gösterir. Ekran görüntüsü bu görünümü kanıtlar; her güncel sürümün veya GSP modülünün tüm özelliklerini değil.
| Değerlendirme sorusu | Neden önemlidir? |
|---|---|
| Kim değiştirdi? | Ayırt edilemeyen ortak hesaplar yerine kullanıcı bazında ilişkilendirme. |
| Ne değişti? | Kayıt, alan, eski/yeni değer veya belgelenmiş değişiklik kapsamı. |
| Ne zaman, hangi bağlamda? | Zaman, sürüm, onay veya gönderim bağlantısı. |
| Geçmiş korunuyor mu? | Yetkiler, saklama ve kayıtlara erişim kontrolü. |
| Gerçekten inceleniyor mu? | İnceleme, sapma yönetimi ve erişilebilirlik tanımlanmalı. |
Tek yeşil işaret değil, dört ayrı kanıt
Veri doğrulama
Kayıt, zorunlu alanları, biçimleri ve ilgili iş kurallarını karşılıyor mu?
Sistem validasyonu / assurance
Yapılandırılmış süreç, amaçlanan kullanım için güvenilir çalışıyor mu?
Denetim izi
Hangi önemli değişiklikler ve işlemler kaydediliyor?
Gönderim kanıtı
Hangi sürüm gönderildi ve hangi yanıt alındı?
CSV ve software assurance süreçlerini riske göre planlayın
FDA’nın Computer Software Assurance for Production and Quality Management System Software, Şubat 2026 rehberi, üretim ve kalite yönetimi yazılımları için risk temelli yaklaşımı açıklar. Eylül 2025 sürümünün yerini alır. Somut kapsam değerlendirilmelidir; her UDI uygulaması için aynı test dokümantasyonunu zorunlu kılmaz.
FDA: Software Assurance, February 2026
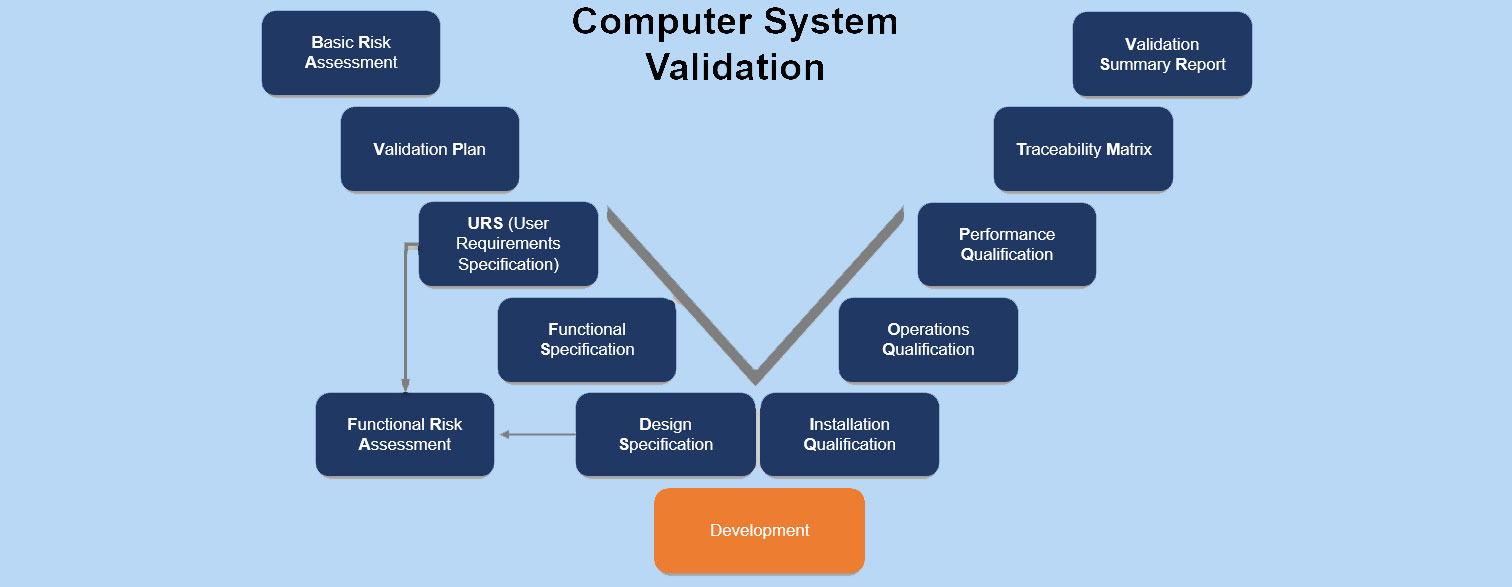
GAMP 5, ikinci baskı, risk temelli yaşam döngüsü rehberidir; düzenleyici ürün sertifikası değildir. Mevcut V-modeli olası belge ve test ilişkilerini gösterir. Uygun kapsam; kullanım, risk ve değişikliklere bağlıdır.
21 CFR Part 11 ne zaman ilgilidir?
Uygulanabilirlik, elektronik kayıtlara ve temel FDA gerekliliklerine bağlıdır. Kapsamdaki kapalı sistemler için § 11.10; validasyon, erişim kontrolleri ve korumalı, zaman damgalı denetim izlerini de içerir. Yalnızca UDI verisi işlemek, Part 11’in uygulanması için yeterli değildir.
FDA: Part 11 scope and application · 21 CFR 11.10: controls for closed systems
GDPR, HIPAA ve SOX da her UDI projesi için aynı genel denetim izi yükümlülüğü olarak sunulamaz. Hukuki dayanak, veri türleri ve kurumsal bağlam ayrı değerlendirilmelidir.
Yazılım işlevleri ve kurumsal süreçler birlikte çalışır
Europe IT / kararlaştırılan kapsam
Sistem işlevlerini, veri ve aktarım süreçlerini ve projeye özgü teknik bilgileri kararlaştırılan kapsamda sağlamak. Sözleşmede olmayan tam validasyon belge paketini varsaymamak.
Müşteri / süreç sahipleri
Amaçlanan kullanımı, gereksinimleri, rolleri, onayları, testleri ve incelemeyi kendi kalite yönetiminde tanımlamak. Teyit edilen GSP/GUDI sürecinde veri hataları ve yeniden gönderimler müşteri tarafından ele alınır.
Yetkili kurum
Verileri kendi kurallarıyla işlemek ve geri bildirim sağlamak. Gönderimin kabulü, tüm iç süreç kontrollerinin kanıtı değildir.
GUDI ve GSP için doğru kanıt bağlamı
GUDI, SAP’de UDI veri yönetimi ve kurumlara aktarım çözümüdür. GSP; Excel içe aktarma, doğrulama ve müşteri tarafından başlatılan aktarımı portal üzerinden destekler. Mevcut günlükler, geçmişler, dışa aktarma olanakları ve belgeler ilgili modül ve kararlaştırılan kapsam üzerinden incelenir.
İyi bir proje başlangıcı; veri kaynağı, Europe IT çözümü, teknik aktarım yöntemi ve işletim modelini açık sorumluluklarla birleştirir. Böylece veri kontrolü, sistem validasyonu ve kurum kabulü birbirine karıştırılmadan kanıtlar planlanabilir.
Sık sorulan sorular
Denetim izi otomatik olarak elektronik imza mıdır?
Hayır. Değişiklik kaydı ve elektronik imza ayrı işlevlerdir. İmzaya ihtiyaç olup olmadığı ve geçerli gereklilikler süreç için belirlenmelidir.
Hatasız UDI kaydı sistem validasyonunu kanıtlar mı?
Hayır. Başarılı veri kontrolü; rollerin, onayların, arayüzlerin, hata yönetiminin ve işletim prosedürlerinin amaçlanan kullanım için test edildiğini tek başına kanıtlamaz.
Ekran görüntüsü tam denetim kanıtı mıdır?
Hayır. Bir görünümü belgeleyebilir. Tam kanıt için ilgili bağlam, kayıt veya süreç ve erişilebilir uygun kayıtlar gerekir.